


 -gazetkę
Podobne produkty
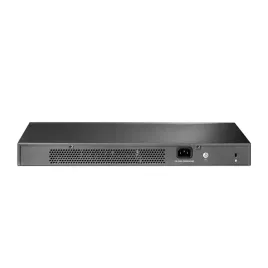
Switch TP-link TL-SX3008F
Parametry
- Stan
- Nowy
- Faktura
- Faktura VAT
- Waga (z opakowaniem)
- 2,5 kg
- Liczba portów
- 8
- Kod producenta
- TL-SX3008F
- Stan opakowania
- oryginalne
Opis produktu
Switch zarządzalny TP-link TL-SX3008F
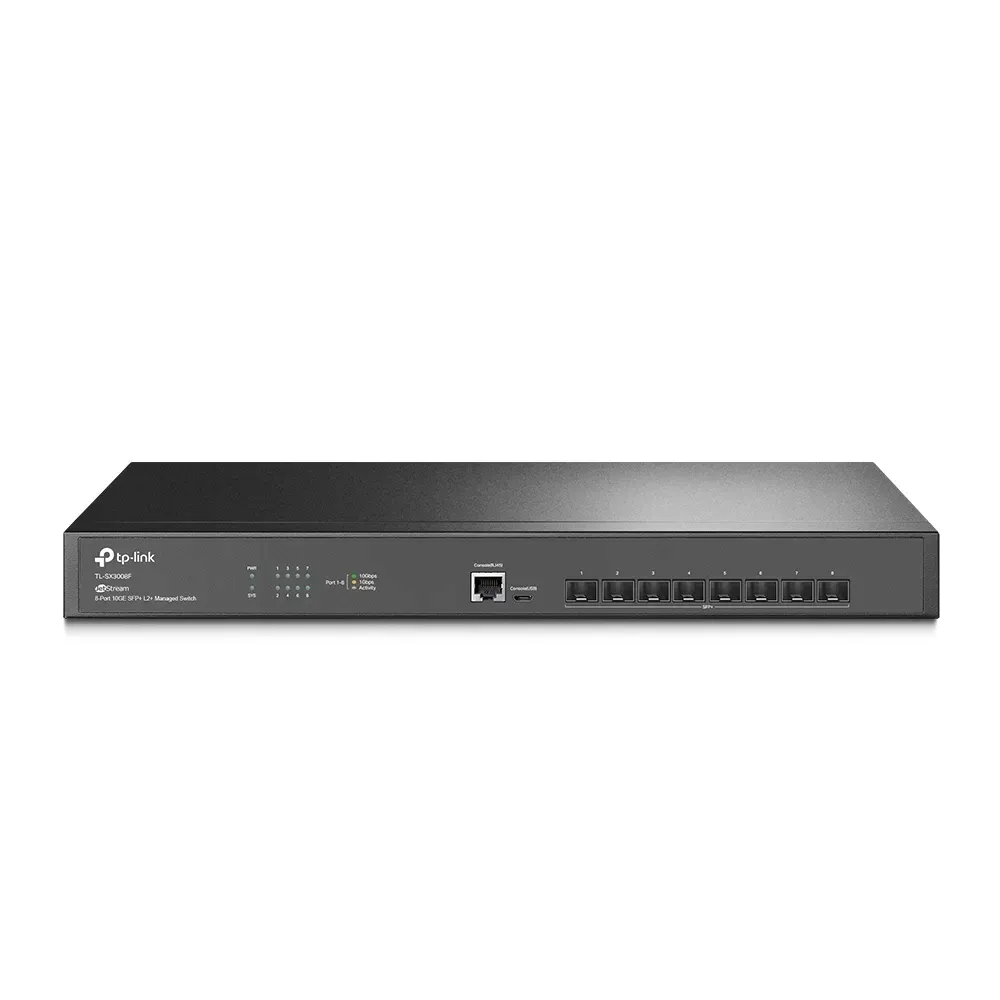
► Przełącznik zarządzalny JetStream L2+, 8 slotów SFP+ 10 GE
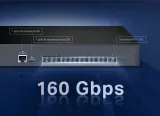
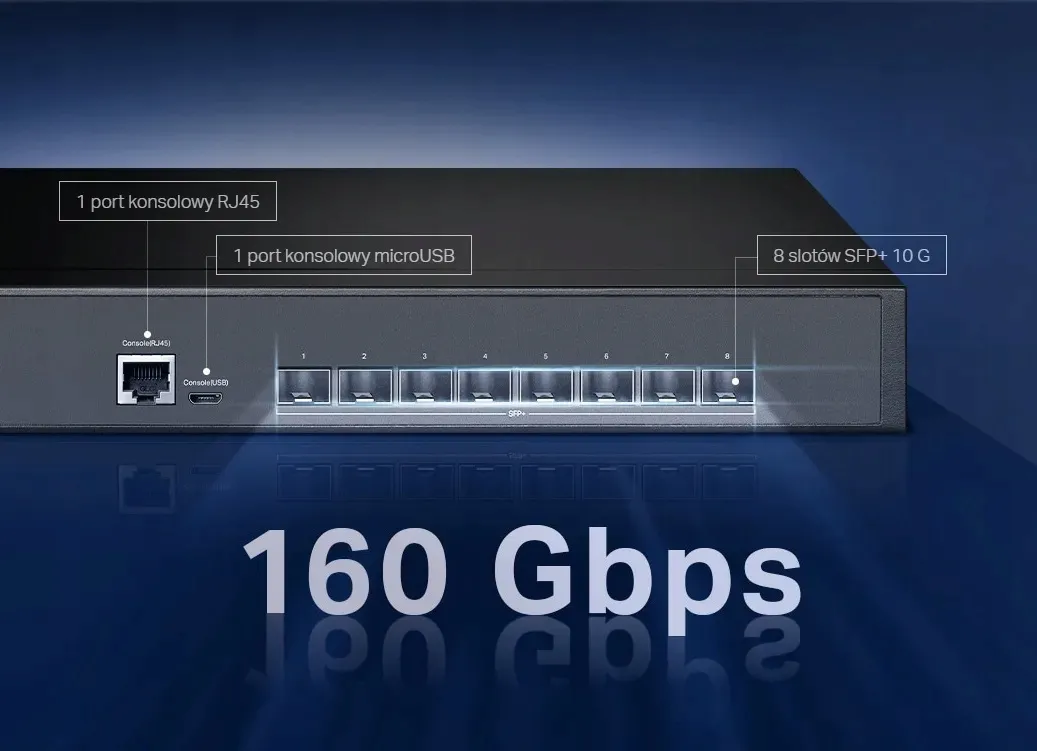
- Szybkie porty 10G: 8 slotów SFP+ o prędkości 10 Gb/s zapewnia dużą przepustowość łącza oraz wydajność przełączania na poziomie 160 Gb/s w trybie non-blocking.
- Działanie zintegrowane z platformą Omada SDN: Bezobsługowa konfiguracja ZTP, centralne zarządzanie w chmurze i inteligentne monitorowanie.
- Centralne zarządzanie: Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
- Routing statyczny: Sterowanie ruchem wewnętrznym daje możliwość efektywniejszego wykorzystania zasobów sieciowych.
- Niezawodne zabezpieczenia: Wiązanie adresów IP, MAC i portów, ACL, Port Security, ochrona przed atakami DoS, Storm Control, DHCP Snooping, 802.1X, uwierzytelnianie poprzez serwer Radius i wiele więcej.
- Optymalizacja transmisji głosu i wideo: QoS L2/L3/L4 i IGMP Snooping.
- Samodzielne zarządzanie: witryna, CLI (port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania.
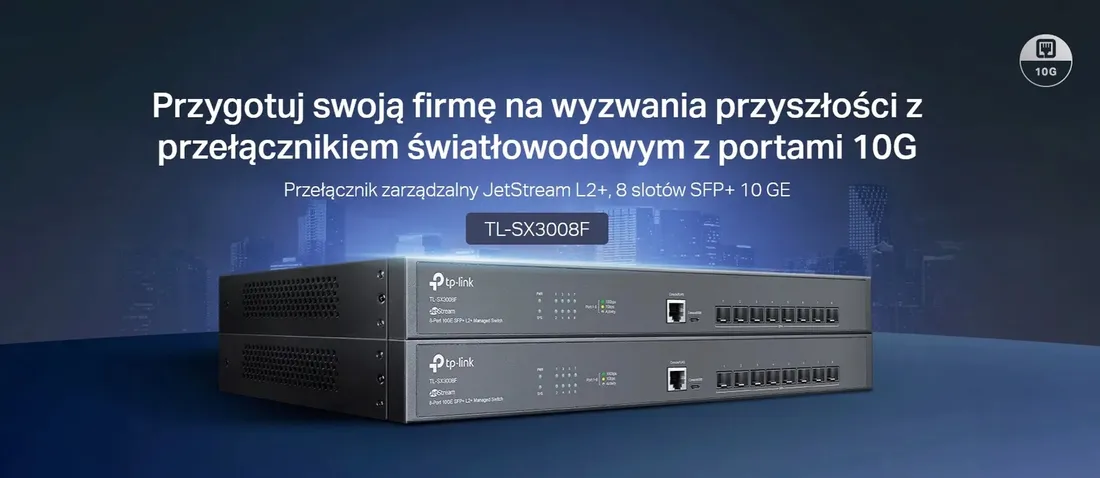
► Zawartość opakowania
- Przełącznik TL-SF3008F
- Zasilacz
- Instrukcja instalacji
- Zestaw montażowy
- Gumowe nóżki
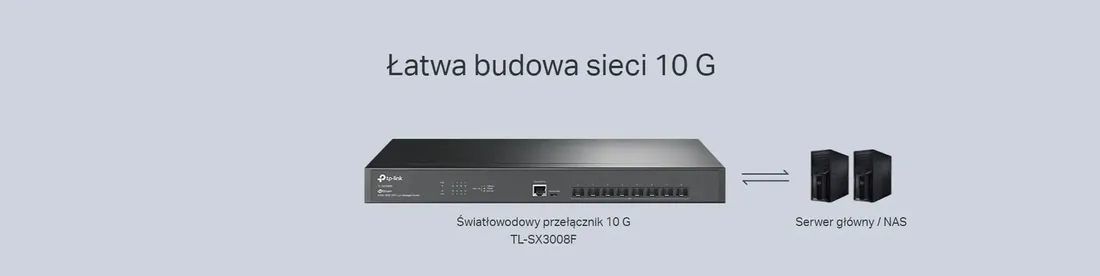
► Przełącznik światłowodowy z szybkimi portami 10 G
Wybierając urządzenie TL-SX3008F od TP-Link — w pełni zarządzalny przełącznik wyposażony w 8 światłowodowych portów 10G, którego wydajność przełączania osiąga poziom 160 Gb/s — stawiasz na superszybką i skalowalną sieć. Jest to idealne rozwiązanie zarówno dla małych, jak i średnich oraz dużych środowisk biznesowych. Zapewnia dostęp do sieci niezwykle szybkiej, niezawodnej i bezpiecznej, spełniając wszystkie oczekiwania klientów biznesowych.
► Skuteczne zabezpieczenia
Wiązanie IP-MAC-Port, ochrona portów, Storm Control oraz DHCP Snooping to funkcje przełącznika TL-SX3008F, które chronią sieć przed zagrożeniami. Urządzenie daje także możliwość zdefiniowania najczęstszych ataków DoS, dzięki czemu można je wcześnie wykrywać i im zapobiegać.
Natomiast funkcja ACL (od L2 do L4) ma zastosowanie w przypadku blokowania dostępu do określonych zasobów sieci. Odmowa przesłania pakietów może być ustalona dla określonych źródłowych bądź docelowych adresów MAC, adresów IP, portów TCP/UDP lub VLAN ID. Ponadto do uwierzytelniania użytkowników starających się o dostęp do sieci przełącznik wykorzystuje szyfrowanie 802.1X.
► Zaawansowane funkcje QoS
Aby zapewnić lepszą transmisję dźwięku i wideo w jednym ruchu sieciowym, administratorzy sieci mogą określić priorytety np. dla poszczególnych adresów IP, adresów MAC, portów TCP lub UDP itd. Dzięki temu transmisja dźwięku i wideo jest płynna i bez opóźnień.
► Sterowanie programowe infrastrukturą sieciową (SDN) z dostępem z chmury
Platforma do programowego sterowania infrastrukturą sieciową (SDN) Omada integruje działanie urządzeń sieciowych, w tym punktów dostępowych, przełączników i bram sieciowych, zapewniając kompleksowe zarządzanie centralne z chmury.
Omada umożliwia stworzenie wysoce skalowalnej sieci — w pełni kontrolowanej za pomocą jednego interfejsu. Przekłada się to na płynne połączenia przewodowe i bezprzewodowe, które są niezbędne w hotelarstwie, edukacji, sprzedaży detalicznej, biurach i w wielu innych branżach i placówkach.
► Zaawansowane funkcje warstwy 3
Rozbudowane funkcje L2+ i L3 pomagają w budowie wysoce skalowanej i dobrze zabezpieczonej sieci, która jest rozwiązaniem niezawodnym i wydajnym — idealnie sprawdzi się zarówno w biurach, kampusach, jak i do użytku przez usługodawców.
► Funkcje warstwy L2+
Dzięki rozbudowanym funkcjom warstwy drugiej, obejmującym obsługę VLAN 802.1Q tag, mirroring portów, STP/RSTP/MSTP, LACP oraz funkcję kontroli przepływu 802.3x, przełączniki TL-SX3008F odznaczają się uniwersalnością działania.
Funkcja IGMP Snooping pozwala na inteligentne skierowywanie strumieni multicastowych tylko do określonych subskrybentów, a funkcje IGMP Throttling oraz IGMP Filtering skutecznie ograniczają nieupoważnionym użytkownikom dostęp do transmisji multicast. TL-SX3008F obsługuje również funkcję statycznego routingu, który pozwala na segmentację sieci i zwiększenie jej wydajności.
► Udogodnienia dla usługodawców
TL-SX3008F to świetne rozwiązanie dla dostawców usług internetowych ze względu na dostępność następujących funkcji: sFlow, QinQ, L2PT, PPPoE ID Insertion i uwierzytelnianie IGMP. Funkcje OAM 802.3ah oraz protokół wykrywania połączeń z urządzeniami (DLDP) umożliwiają łatwiejszy nadzór i zarządzanie siecią.
► Obsługa IPv6
Przełącznik obsługuje wiele funkcji IPv6, takich jak podwójny stos IPv4/IPv6, MLD Snooping, IPv6 ACL, DHCPv6 Snooping, interfejs IPv6, PMTU Discovery oraz IPv6 Neighbor Discovery, dzięki czemu sieć w pełni wpisuje się w standardy NGN, a wymiana sprzętu na nowy nie będzie konieczna.
► Dane techniczne TL-SX3008F
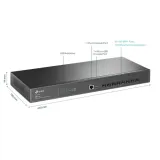
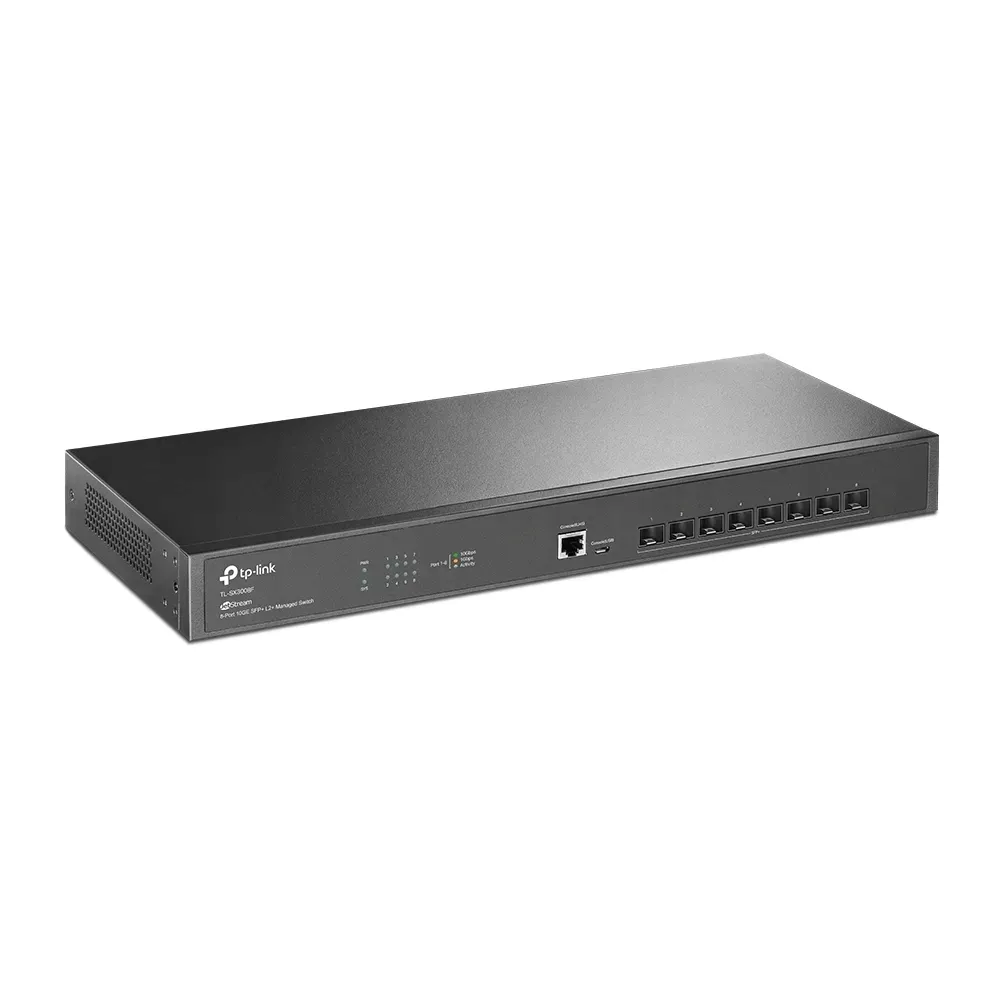
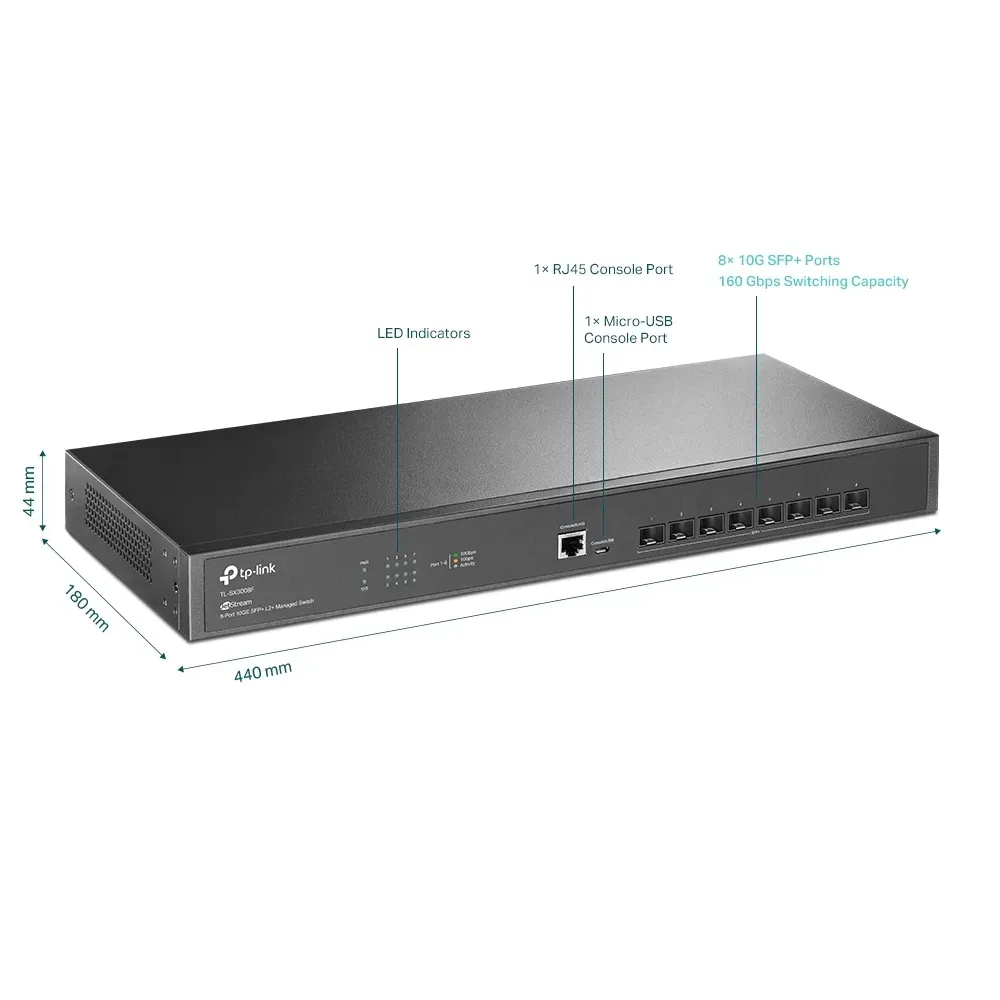
- Porty: 8 slotów SFP+ 10 G, 1 port konsolowy RJ45, 1 port konsolowy microUSB
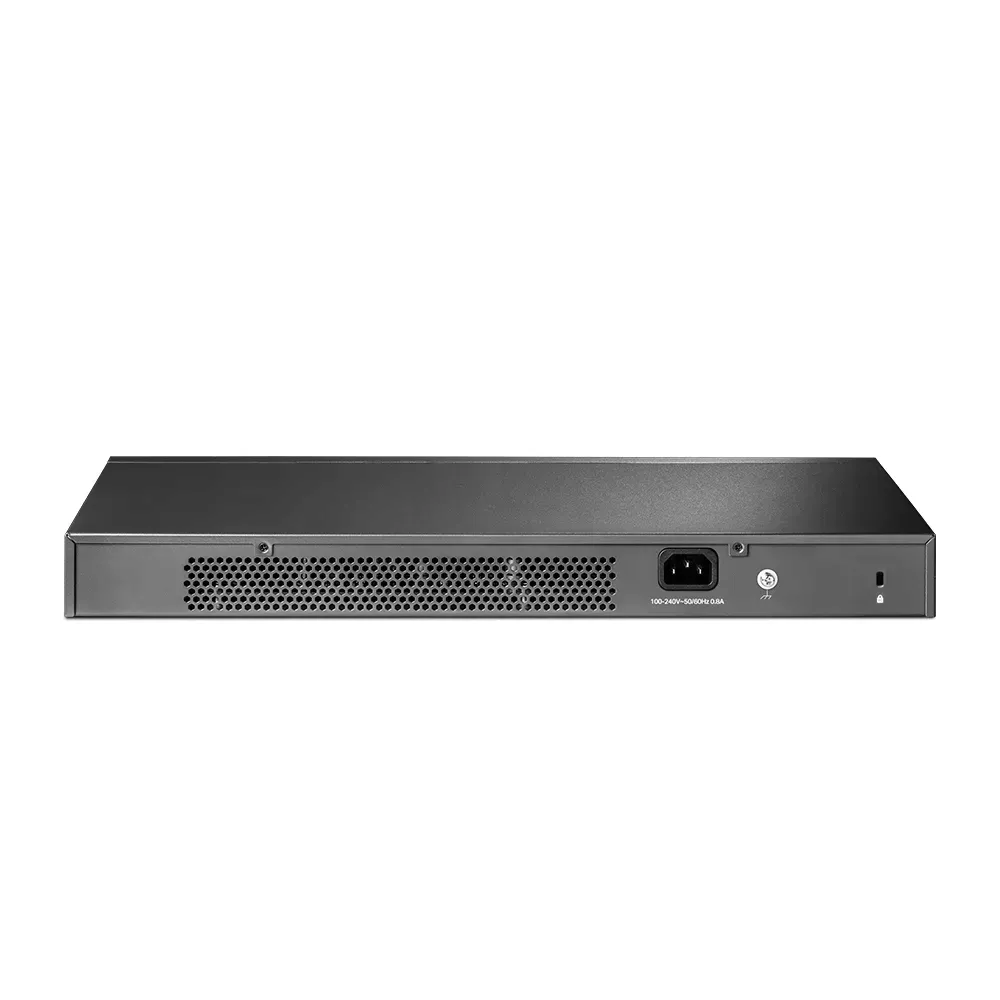
- Bezwentylatorowy: Tak
- Zasilanie: 100-240 V AC~50/60 Hz
- Wymiary (S x G x W): 440 × 180 × 44 mm (17,3 × 7,1 × 1,7 cala)
- Montaż: Możliwość montażu w szafie rackowej
- Maks. zużycie energii: 15,46 W (220 V / 50 Hz)
- Ilość generowanego ciepła: 52,75 BTU/h (220 V / 50 Hz)
- Wydajność przełączania: 160 Gb/s
- Szybkość przekierowań pakietów: 119,04 Mp/s
- Tablica adresów MAC: 32 K
- Ramki jumbo: 9 KB
► Funkcje oprogramowania
◈ Funkcja Quality of Service
- 8 kolejek priorytetowania
- Obsługa priorytetowania 802.1p CoS/DSCP
- Tryb harmonogramu priorytetowania: SP (Strict Priority), WRR (Weighted Round Robin), SP+WRR
- Kontrola przepustowości: Ograniczanie prędkości transferu w oparciu o port/przepływ danych
- Płynniejsze działanie
- Działania dla przepływów: Mirror (do obsługiwanego interfejsu), Redirect (do obsługiwanego interfejsu), Limit prędkości, QoS Remark
◈ Funkcje L2 i L2+
- Agregacja łączy: Statyczna agregacja łączy, LACP 802.3ad, do 8 grup agregacji i do 8 portów na grupę
- Protokół drzewa rozpinającego (STP): STP 802.1D, RSTP 802.1w, MSTP 802.1s, Zabezpieczenia STP: ochrona TC, filtrowanie poprzez pakiety BPDU, ochrona Root
- Wykrywanie pętli zwrotnych: Oparte na portach, Oparte na VLAN
- Kontrola przepływu: Kontrola przepływu 802.3x, Zapobieganie blokowaniu HOL
- Mirroring: Port Mirroring, Mirroring procesora, Przesył One-to-One, Przesył Many-to-One, Port wejścia/wyjścia / obydwa porty
◈ L2 Multicast
- IGMP Snooping: IGMP v1/v2/v3 Snooping, Fast Leave, IGMP Snooping Querier, Uwierzytelnianie IGMP
- Uwierzytelnianie IGMP
- MVR
- MLD Snooping: MLD v1/v2 Snooping, Fast Leave, MLD Snooping Querier, Konfiguracja grupy statycznej, Ograniczone przekazywanie IP Multicast
- Filtrowanie transmisji Multicast: 256 profili i 16 wpisów na profil
◈ Sieci VLAN
- Grupy VLAN: Maks. 4K grup VLAN
- Tagowanie 802.1Q VLAN
- Adres MAC VLAN: 7 wpisów
- Protokół VLAN
- Prywatna sieć VLAN
- GVRP
- VLAN VPN (QinQ): QinQ oparty na portach, Selective QinQ
- Głosowa sieć VLAN
◈ Listy kontroli dostępu
- Lista kontroli dostępu (ACL) oparta o czas
- Adres MAC ACL: Źródłowy adres MAC, Docelowy adres MAC, ID sieci VLAN, User Priority, Ethertype
- Adres IP ACL: Źródłowy adres IP, Docelowy adres IP, Fragment, Protokół IP, Flaga TCP, Port TCP/UDP, TOS DSCP/IP, User Priority
- ACL IPv6
- ACL zawartości pakietu
- Łączona ACL
- Polityka kontroli dostępu: Mirroring, Limit prędkości, Redirect, QoS Remark
- ACL do portu/VLAN
◈ Bezpieczeństwo transmisji
- Wiązanie adresów IP, MAC i portów: 512 wpisów, DHCP Snooping, Inspekcja ARP, Ochrona źródłowego adresu IPv4: 100 wpisów
- Wiązanie adresów IPv6, MAC i portów: 512 wpisów, DHCPv6 Snooping, Wykrywanie ND, Ochrona źródłowego adresu IPv6: 100 wpisów
- Ochrona przed atakami DoS
- Ochrona portów poprzez ich statyczną/dynamiczną konfigurację: Do 64 adresów MAC na port
- Storm Control Broadcast/Multicast/Unicast: tryb kontroli (kb/s/wskaźnik)
- Uwierzytelnianie 802.1X: Uwierzytelnianie w oparciu o port, Uwierzytelnianie w oparciu o adres MAC, Przydzielanie VLAN, MAB, Sieć VLAN dla gości, Uwierzytelnianie i autoryzowanie poprzez Radius
- AAA (w tym TACACS+)
- Izolacja portów
- Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2
- Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2
- Kontrola dostępu w oparciu o IP/port/MAC
◈ IPv6
- IPv6 Dual IPv4/IPv6
- Multicast Listener Discovery (MLD) Snooping
- ACL IPv6
- Interfejs IPv6
- Statyczny routing IPv6
- Funkcja neighbor discovery (ND) wykorzystywana przez węzły IPv6
- Path maximum transmission unit (MTU) discovery
- ICMP v6
- TCP v6/UDP v6
- Zastosowania protokołu IPv6: Klient DHCPv6, Ping6, Tracert6, Telnet (v6), SNMP IPv6, SSH IPv6, SSL IPv6, Http/Https, TFTP IPv6
◈ Cechy przełącznika L3
- 16 interfejsów IPv4/IPv6
- Routing statyczny: 48 tras statycznych
- Wpisy statyczne ARP: 128 wpisów statycznych
- Proxy ARP
- Gratuitous ARP
- Serwer DHCP
- DHCP Relay: DHCP Interface Relay, DHCP VLAN Relay
- DHCP L2 Relay
◈ Zarządzanie
- Interfejs graficzny GUI
- Interfejs linii poleceń CLI przez port konsolowy, Telnet
- SNMP v1/v2c/v3: Trap/Inform, RMON (grupy 1,2,3,9)
- Szablon SDM
- Klient DHCP/BOOTP
- LLDP/LLDP-MED 802.1ab
- Automatyczna instalacja DHCP
- Dual Image, Dual Configuration
- Monitorowanie zużycia procesora
- Diagnostyka kabli
- EEE
- Odzyskiwanie haseł
- SNTP
- Logi systemu
◈ Funkcje zaawansowane
- Obsługa kontrolerów sprzętowych Omada (OC200/OC300), kontrolera programowego, kontrolera opartego na chmurze
- Automatyczne wykrywanie urządzeń
- Konfiguracje grupowe
- Grupowe aktualizacje oprogramowania
- Inteligentne monitorowanie stanu sieci
- Ostrzeżenia o nietypowych zdarzeniach
- Ujednolicony proces konfiguracji
- Harmonogram restartu
- Bezobsługowa konfiguracja ZTP
◈ MIBs
- Bazy danych MIB II (RFC1213)
- Porty MIB (RFC2233)
- Port Ethernet MIB (RFC1643)
- Bridge MIB (RFC1493)
- P/Q-Bridge MIB (RFC2674)
- RMON MIB (RFC2819)
- RMON2 MIB (RFC2021)
- Radius Accounting Client MIB (RFC2620)
- Radius Authentication Client MIB (RFC2618)
- Pakiety Ping i Traceroute do interfejsu MIB (RFC2925)
- Obsługa prywatnych baz danych MIB TP-Link
Kod producenta: TL-SX3008F / TL-SX3008F